Sin pagar el rescate pedido y trabajando 16 horas al día: el Ayuntamiento de Collado Villalba recupera la normalidad tras el ciberataque
En un tiempo récord, tal y como ha reconocido el edil de Digitalización, Miguel Aisa, que ha calificado el hecho de "algo inédito en una Administración local", se ha logrado restablecer con éxito el 100 por ciento de la infraestructura informática del Consistorio en cinco días y sin perder datos
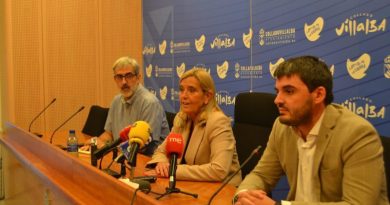
Por estar bajo secreto de la investigación policial que se está llevando a cabo, la alcaldesa de Collado Villalba, Mariola Vargas, no ha querido concretar cuántos millones les han pedido por parar el ciberataque que el Ayuntamiento sufrió el pasado 15 de septiembre. Lo que sí ha asegurado es que no se ha pagado ninguna cantidad. «Yo tomé la decisión de no pagar porque nada te garantiza que te vayan a devolver los datos», ha dicho Vargas.
Para recuperar la normalidad, técnicos municipales, de la Agencia de Ciberseguridad de la Comunidad de Madrid y de la empresa externa de soporte informático han trabajado cinco días con jornadas laborales de más de 16 horas para revisar los más de 6 terabytes que ocupan la información de la que dispone el Ayuntamiento.
Así, en un tiempo récord, tal y como ha reconocido el edil de Digitalización, Miguel Aisa, que ha calificado el hecho de «algo inédito en una Administración local», se ha logrado restablecer con éxito el 100 por ciento de la infraestructura informática del Consistorio en cinco días y sin perder datos.
Desde primera hora de la mañana de hoy, lunes, la Sede Electrónica vuelve a estar completamente operativa, permitiendo a los ciudadanos realizar cualquier trámite telemático desde sus hogares. Asimismo, se ha reanudado el normal funcionamiento de las demás áreas del Ayuntamiento.
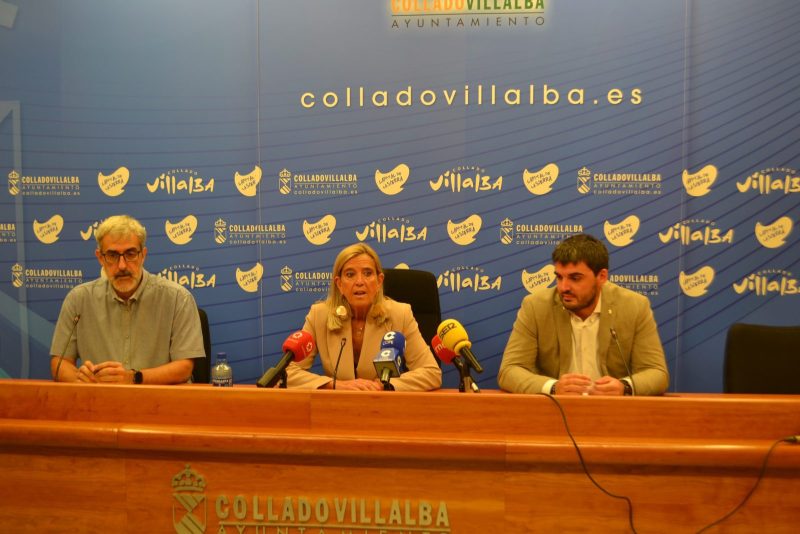
La alcaldesa de Collado Villalba, Mariola Vargas, ha querido ensalzar la magnífica respuesta y la resiliencia del municipio: «Hemos vivido una situación de extrema complejidad, pero la respuesta de este Ayuntamiento ha sido impecable. Mientras la media habitual en la administración pública ante ataques de esta envergadura suele ser de meses de parálisis, Collado Villalba ha recuperado la plena operatividad en menos de una semana. Esto solo se consigue con unos protocolos de seguridad sólidos y un equipo técnico de primer nivel. Quiero por tanto agradecer profundamente a los vecinos su ejemplar civismo y comprensión, y a la Concejalía de Digitalización, Consejería de Digitalización, Guardia Civil, y resto de entidades público-privadas que han colaborado con esfuerzo titánico para proteger nuestra ciudad», ha declarado la regidora.
El Ayuntamiento sufre unos 3.000 ciberataques al año
El responsable municipal del área Informática, Óscar López, ha desvelado que el Ayuntamiento de Collado Villalba sufre unos 3.000 ciberataques al año. Los sistemas de seguridad implementados evitan que estos sabotajes de desarrollen, «pero nadie está protegido al 100 por cien».
El Pleno aprobó recientemente destinar 250.000 euros del remanente de Tesorería a mejorar estos sistemas. «Es algo que no ve, pero es fundamental», ha subrayado López. «Es imporante que los sistemas estén actualizados porque ellos (los atacantes) tienen más recursos».
Desde el equipo de Gobierno se ha anunciado que próximamente se llevará otra partida para aumentar la seguridad en el área de Informática.
¿Quién está detrás del sabotaje?
Lo ocurrido en la madrugada del 15 de septiembre está siendo investigado tanto por la Guardia Civil como por el CNN (Centro Criptológico Nacional, adscrito al CNI, Centro Nacional de Inteligencia) y la Comunidad de Madrid a través de la Agencia de Ciberseguridad de la Consejería de Digitalización.
Hasta el momento se conoce que el ciberataque procede de un individuo u organización experta en este tipo de actuaciones. Tanto el modus operandi como los mensajes estándar dirigidos al Ayuntamiento responden a un patrón que se repite en situaciones similares.
A la vez que se producía el sabotaje en el Ayuntamiento de Collado Villalba, con el mismo origen se estaban produciendo ataques simultáneos en otras partes del mundo, como Corea o Estados Unidos.
Al parecer esta intrusión digital se ha iniciado por una brecha en el soporte informático de uno de los proveedores externos del Ayuntamiento. Al hallar esta vulnerabilidad, el atacante comienza a intentar entrar en el engranaje informático del Consistorio para encriptar los datos y la información y pedir rescate para devolverla. En otras situaciones similares, se produce una filtración de datos en la ‘Dark Web’, aunque no ha sido el caso villalbino.
¿Cómo ocurrió?
A las 1.37 de la madrugada del martes 15 los dispositivos de seguridad del Ayuntamiento detectan el ataque -se produjeron más de mil intentos de código malicioso en poco tiempo-, que es confirmado a las 7 de la mañana por los técnicos municipales, que siguiendo un principio de prudencia activan los protocolos establecidos. Dos horas después, personal de la empresa externa que da soporte informático al Ayuntamiento se persona en las instalaciones municipales. Al grupo de trabajo se unió un trabajor de la Agencia de Seguridad, con el que el Consistorio estaba preparando un acuerdo de colaboración que se firmará próximante, por lo que a mediodía se había formado un equipo de 15 personas.
Una de las primeras decisiones fue dejar el Ayuntamiento ‘off line’; «se aisló para evitar más daños», ha relatado Aisa, quien ha añadido que a las 18.00 de la primera jornada se conoció que el «alcance no había sido determinante». El sábado por la mañana se había recuperado todo. «Se ha limpiado y analizado todo y no queda nada del ataque», ha confirmado Óscar López, que ha señado que «nuestro principal objetivo era seguir prestando servicio a los ciudadanos y que los más de 400 trabajadores municipales pudieran seguir trabajando».
Los sistemas de redundancia y contención han evitado que los daños sean mayores como ha ocurrido recientemente en Ayuntamientos como Velilla de San Antonio o Valdemoro, que desde mayo aún no ha logrado reestablecer la normalidad.
Garantía técnica y seguridad del dato
Miguel Aisa ha detallado el minucioso trabajo técnico llevado a cabo para garantizar un entorno 100 por cien seguro antes de reabrir los sistemas. «La estrategia de contención inmediata aplicada el primer día fue quirúrgica; logramos aislar la red a tiempo para proteger las copias de seguridad principales. Todos los informes hasta el momento van en la línea de considerar que en principio no se ha producido ninguna filtración ni pérdida de datos personales de los vecinos, si bien por parte de los Organismos pertinentes se sigue monitorizando el sistema».
Aisa ha explicado además el carácter «artesanal» de la recuperación. «No se trataba de encender ordenadores a ciegas, sino de auditar servidor por servidor para eliminar cualquier rastro del vector de entrada. Hemos aprovechado para blindar los entornos instalando nuevas capas de seguridad y cortafuegos perimetrales, lo que nos permite retomar la actividad con una infraestructura digital mucho más robusta frente a futuras amenazas».
Posible «embotellamiento» administrativo
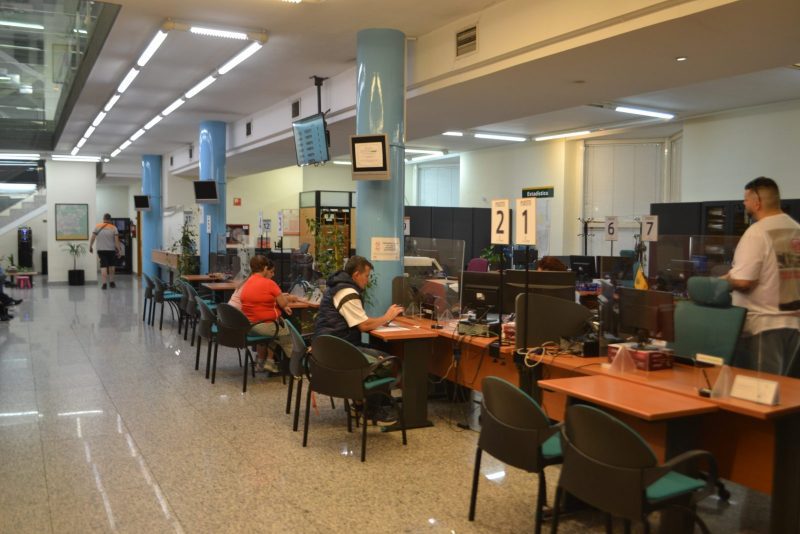
Con la reapertura de las oficinas físicas de Atención al Ciudadano (SAC) y los portales web, el Ayuntamiento anticipa que se puede producir una fuerte saturación del sistema debido a la acumulación de trámites paralizados durante los días de contingencia, por ello solicita «un último esfuerzo de colaboración y paciencia a la ciudadanía durante las próximas horas, ya que la concurrencia masiva de usuarios podría ralentizar puntualmente los tiempos de atención y gestión de las solicitudes».
Además, se han prorrogado todos los plazos de los trámites administrativos en el número de días que se ha producido este incidente y la paralización de los sistemas.
Para más información o consultas sobre trámites específicos, los canales de atención telefónica habituales y la web municipal vuelven a estar plenamente disponibles.